 和田デジタルラボ
お寺のホームページのセキュリティ対策を、住職が自分で確かめる5つ ― https・WordPress の更新・ドメインの期限・パスワード・問い合わせフォーム
公開日:2026年11月21日
書き手:和田 知之・真宗大谷派 渓柳寺 住職(福井県・2000年から)
ホームページを持っているお寺の住職・寺族の方へ。ホームページのセキュリティ対策ができているかは、住職が自分で5つの所を見れば確かめられます。見るのは、アドレスが「https://」で始まっているか、WordPress の「更新」の画面に新しいバージョンが出ていないか、ドメインの更新のお知らせが今のメールアドレスに届くか、管理画面に入れる人はだれか、問い合わせフォームから送った1通が届くか、の5つです。
この記事の要点
- WordPress や、WordPress を動かしている PHP を古いままにすると、外からホームページを書き換えられることがあります。2026年10月には、高市早苗首相が X で PHP の修正の準備を呼びかけました。
- ブラウザでお寺のホームページを開き、アドレスバーに「保護されていない通信」(Chrome)や「安全ではありません」(Safari)と出たら、https になっていないか、https の証明書に問題があります。
- WordPress で作ったホームページは、管理画面の「ダッシュボード」→「更新」で、本体・プラグイン・テーマが最新かを1つの画面で見られます。自動更新の設定があっても、更新が止まっていることがあります。
- ドメイン(ホームページの住所)の更新のお知らせが、今も読んでいるメールアドレスに届くかを確かめます。「.jp」で終わるドメインなら、有効期限の日は JPRS WHOIS で見られます。
- 管理画面の「ユーザー」→「ユーザー一覧」で、権限グループが「管理者」と「編集者」の人を見ます。問い合わせフォームは、自分で試しに1通送り、届く先を見ます。
5つを、開く所と見る所でまとめると、次の表になります。
| 確かめること | 開く所 | 見る所 |
|---|---|---|
| 1. https になっているか | 普段使っているブラウザのアドレスバー | 「保護されていない通信」「安全ではありません」と出ないか |
| 2. WordPress と PHP が最新か | WordPress の管理画面の「ダッシュボード」→「更新」と「ホーム」 | 本体・プラグイン・テーマの3つとも「最新」と出るか。「ホーム」に「PHP の更新を推奨」が出ていないか |
| 3. ドメインの有効期限 | ドメインの会社から届くお知らせのメール・JPRS WHOIS | お知らせが届くメールアドレスと、有効期限の日 |
| 4. 管理画面のパスワード | WordPress の「ユーザー」→「ユーザー一覧」と「プロフィール」 | 「管理者」「編集者」の人と、パスワードの強さの表示 |
| 5. 問い合わせフォーム | お寺のホームページの問い合わせのページ | 試しに送った1通が、今使っているメールアドレスに届くか |
WordPress で作っていないホームページは、2と4の画面がありません。その場合は、制作会社に「更新とパスワードはだれが管理していますか」と聞きます。
WordPress や PHP を古いままにすると、外からホームページを書き換えられることがある
WordPress とは、ホームページを作って中身を書き換えるためのソフトです。PHP とは、その WordPress を動かしているプログラミング言語です。WordPress の管理画面にも「PHP は、WordPress の構築に使用されるプログラミング言語の1つです。」と出ます。PHP は、ホームページを置いているサーバー(ホームページのファイルを置いておく、インターネットにつながったコンピューター)の中で動いています。
ソフトには、あとから作りの弱いところが見つかることがあります。これを脆弱性(ぜいじゃくせい)と呼びます。見つかると、作った側が直したバージョンを出します。古いバージョンのままにしておくと、その弱いところが残ったままになります。
弱いところを使われると何が起きるかを、警察庁は、ホームページの改ざん(他人に勝手に書き換えられること)の説明で、こう書いています。「ウェブサイトを改ざんされてしまうと、正しい情報が発信できなくなったり、無関係の画像やメッセージが掲載されたりするほか、改ざんに合わせて、ウェブサイト等に保存していた個人情報が窃取されたり、ウェブサイトを閲覧した者がウイルス感染してしまうおそれがあります。」お寺のホームページなら、法要の日にちや連絡先が違うものに替えられたり、問い合わせで届いた檀家さんの名前や連絡先が抜き取られたり、見に来た檀家さんのパソコンにウイルスが入ったりする、ということです。
2026年10月には、PHP そのものに大きな脆弱性が見つかりました。IPA(情報処理推進機構)は10月22日の案内で、「これらの脆弱性を悪用された場合、遠隔の第三者によって、任意のコード実行が実行される可能性があります。」と書いています。インターネットの向こうの他人が、ホームページを置いているサーバーの上で、好きなプログラムを動かせるおそれがある、という意味です。直したバージョン(PHP 8.2.35・8.3.36・8.4.27・8.5.12)が出ています。PHP 8.1 以前のバージョンは、PHP の開発チームのふつうの更新が終わっています。PHP の公式サイトの説明では、サーバーの会社によっては古いバージョンにも修正を入れていることがあり、使っている会社に確かめるよう書いています。
このとき、高市早苗首相が自分の X で、ホームページを持つ人に呼びかけました。J-CAST ニュースの記事によると、首相は10月21日の22時ごろに「皆様に、今夜に対応して頂きたい大至急のお願いです」と書き、「公開しているウェブサイトでPHPを使用しているか確認し、今夜、10月21日午後11時(日本時間)に公開される修正パッチについて、可及的速やかに適用できるよう準備をお願いします」と続けました。「修正パッチを速やかに適用することが困難な場合は、例えばウェブサイト等を一時的に停止させることも、リスクを低減させるための有効策の一つと考えられます」とも書いています。首相は自分のホームページも一時止め、翌日に「状況によっては、サイトを一時的に停止することも重要だと私自身も改めて感じた次第です」と書いています。
IPA は10月27日に、この脆弱性がアメリカの政府機関(CISA)の「悪用された脆弱性」の一覧に載ったと書き足しました。同じ書き足しで、「IPAでは国内での攻撃被害の事例については把握しておりませんが、改めて本件情報をご確認のうえ、対策済みバージョンへの移行を進めるようお願いいたします。」と書いています。お寺のホームページが PHP を使っているか、使っているならどのバージョンかは、下の2で見られます。分からないときは、制作会社に「PHP のバージョンと、10月の修正は済んでいますか」と聞きます。
1. アドレスが https かは、ブラウザのアドレスバーで分かる
https とは、ホームページとそれを見る人の間でやりとりする内容を、途中で読まれないように暗号にする仕組みです。アドレスが「https://」で始まっていれば、この仕組みが使われています。「http://」のままのホームページもあります。
確かめ方は、普段使っているブラウザでお寺のホームページを開き、アドレスバーを見るだけです。https になっていないときに出る表示は、ブラウザごとに次のように違います。
| ブラウザ | 見る所 | https になっていないときの表示 |
|---|---|---|
| Google Chrome(パソコン) | アドレスの左側にある、安全性を示すアイコン | 「保護されていない通信」 |
| Safari(Mac) | アドレスを入れる所(スマート検索フィールド) | 「安全ではありません」 |
| Safari(iPhone・iPad) | 検索フィールドの左のページメニューボタン→「プライバシーとセキュリティ」→「接続セキュリティの詳細」(iOS 27 の説明) | 「安全ではありません」「ウェブサイトが安全ではありません」などの警告(Apple のサポートの説明) |
| Microsoft Edge | アドレスバーの接続アイコン | 「完全にセキュリティで保護されていない (有効な証明書がない)」の状態 |
表の表示の名前は、Google・Apple・Microsoft の各ヘルプに出ている名前です(2026年11月20日〜21日に確認)。Edge は、画面を撮っていません。
次の3枚は、2026年11月21日に、撮影用の Mac の中に作った、http のままの見本のページ(実在のホームページではありません)を開いて撮ったものです。Chrome は 158(その Mac に配られていた最新)、Mac の Safari は 27.2、iPhone の Safari は iOS 27.2(Mac の中で iPhone の画面を動かすシミュレーター)でした。
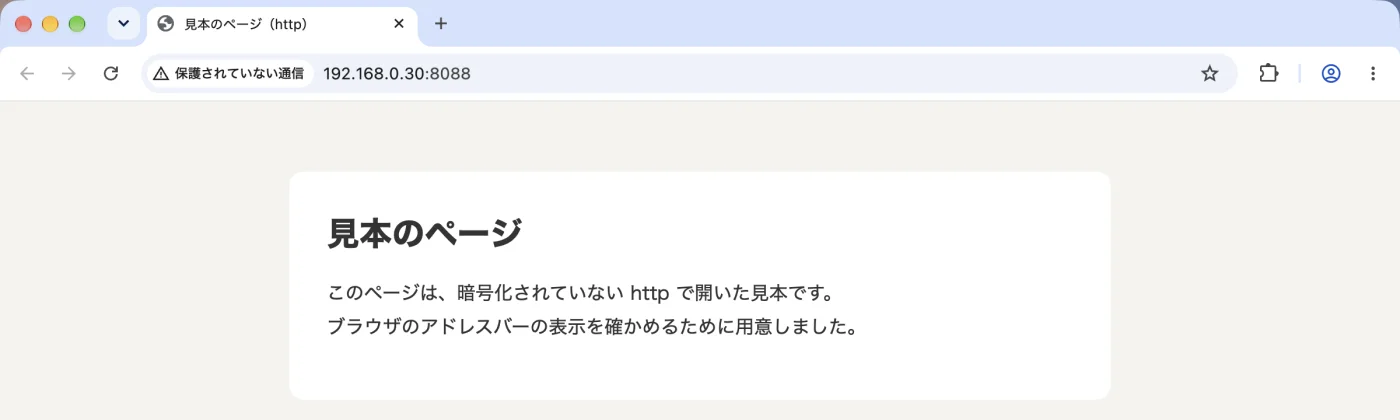
Chrome では、「保護されていない通信」の文字を押すと、次の説明が出ます。
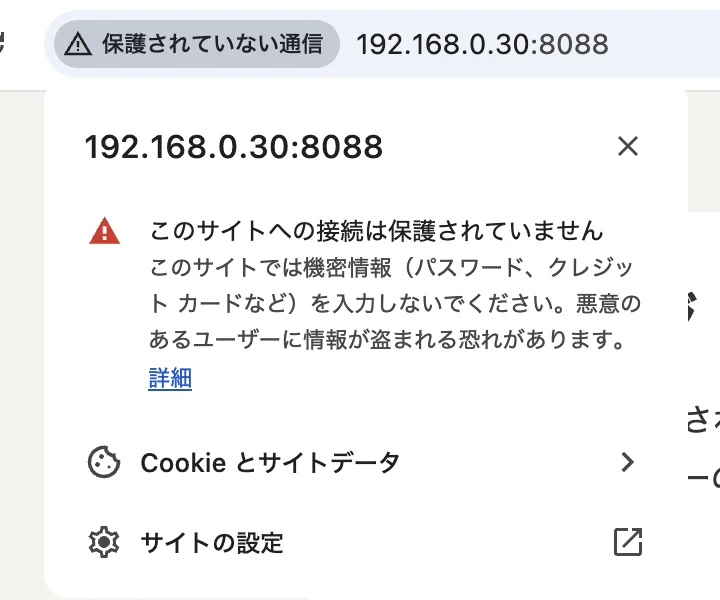
Mac の Safari では、アドレスの左のアイコンを押すと、ページの表示を変えるメニューが出るだけで、安全かどうかの説明は出ませんでした。iPhone の Safari も、アドレスバーの左のアイコンを押すと「英語に翻訳」「共有」などのメニューが出て、見える範囲に安全かどうかの説明はありませんでした(iPhone ユーザガイドの「プライバシーとセキュリティ」の項目は、このメニューの見える範囲にはありませんでした)。Safari は、Mac も iPhone も「安全ではありません」の文字そのもので見分けます。
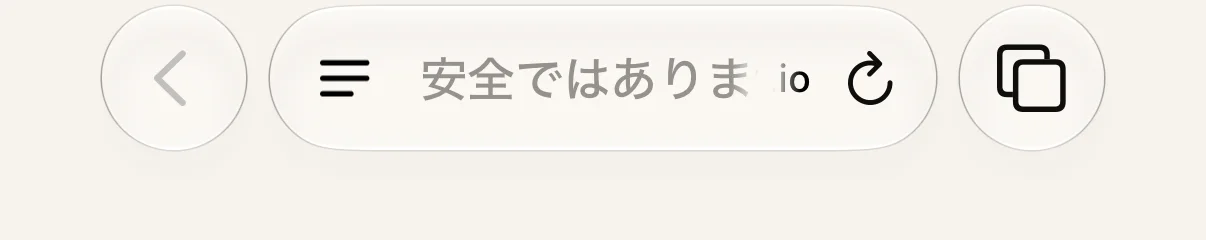
こうした表示が出たら、https になっていないか、https の証明書(ホームページの持ち主を確かめるための電子的な証明書)の期限が切れているなどの問題があります。Apple のサポートは、Safari の「安全ではありません」が出る場合として、HTTPS ではなく HTTP を使っている場合のほかに、「Webサイトが暗号化されているが、その証明書の期限が切れているか、有効でない。」場合も挙げています。どちらも、直すのはホームページの所有者の側です。Chrome のヘルプも、この表示について「この問題を解決するには、サイト所有者が HTTPS を使用してサイトとお客様のデータを保護する必要があります。」と書いています。制作会社か、ホームページを置いているサーバーの会社に「https にできますか。証明書の期限は切れていませんか」と聞きます。
もう1つ、アドレスの頭を「http://」にして開いてみます。https で開けることと、「http://」で開いたときに「https://」へ切り替わることは、別の設定です。切り替わる設定もしてあれば、古いチラシに「http://」で載せたアドレスから来た人も、https で開きます。2026年11月20日に、和田デジタルラボのホームページと見本寺(架空のお寺)で「http://」から開くと、どちらも「https://」に切り替わりました。切り替わらないときは、制作会社に「http から https へ切り替わるようにできますか」と聞きます。
WordPress で作ったホームページなら、管理画面の「設定」→「一般」で「WordPress アドレス (URL)」と「サイトアドレス (URL)」を見ます。どちらも「https://」で始まっていれば、WordPress の側の設定も https です。
2. WordPress は「ダッシュボード」の「更新」と「ホーム」で、本体・プラグイン・PHP が新しいかを見る
WordPress の本体と、あとから足す部品(プラグイン)と、見た目の部品(テーマ)は、それぞれ新しいバージョンが出ます。どれも、同じ1つの画面で確かめられます。
- お寺のホームページの管理画面にログインします。
- 左のメニューの「ダッシュボード」→「更新」を開きます。更新があるときは、「更新」の横に数字が出ます。
- 「WordPress の更新」の画面の上で、「最新バージョンの WordPress をお使いです。」と出ているかを見ます。新しいバージョンがあると「WordPress の新しいバージョンがあります。」と出ます。
- 同じ画面の下で、「プラグインはすべて最新版です。」「お使いのテーマはすべて最新版です。」と出ているかを見ます。
次の画面は、2026年11月21日に、WordPress を試せる公式のサービス(WordPress Playground。ブラウザの中だけで動き、ほかのホームページには影響しません)で、日本語の WordPress 6.8.13 で開いた「更新」です。
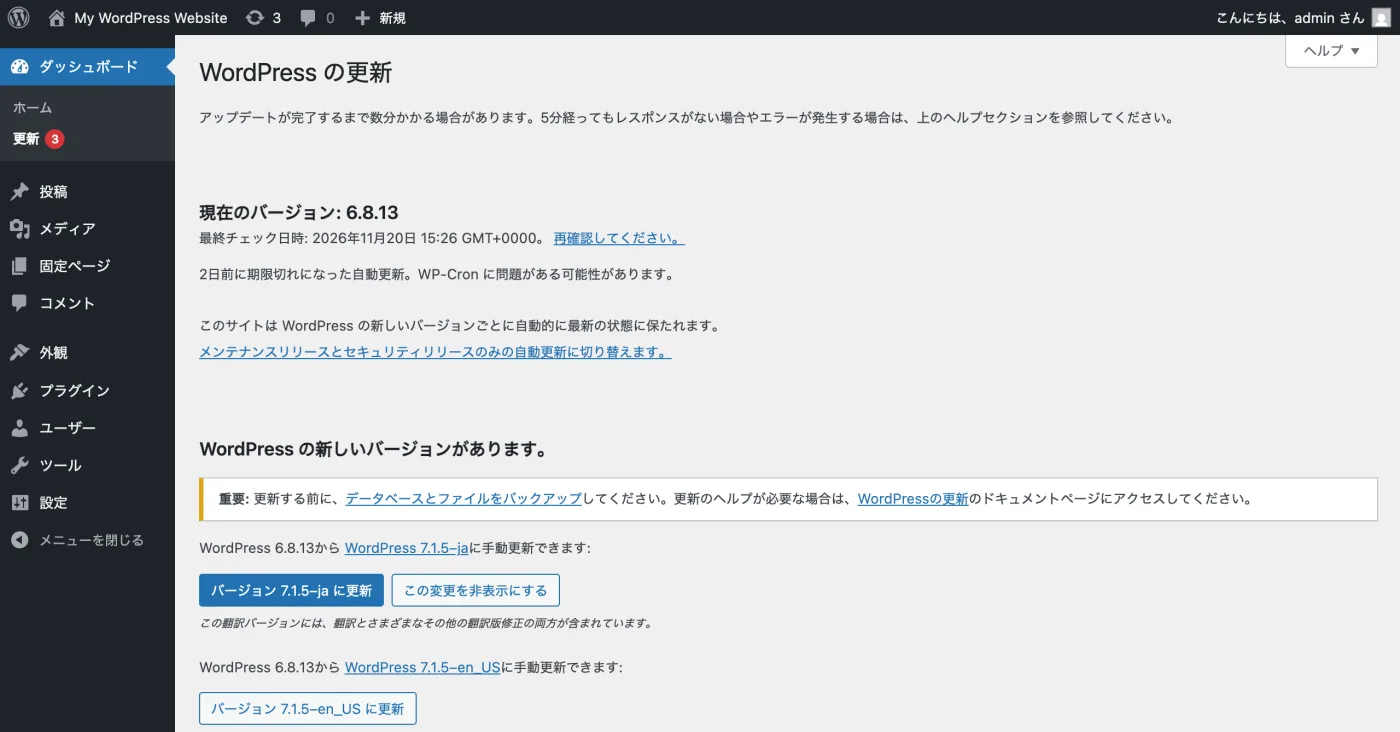
この画面のとおり、自動更新の設定があることと、実際に新しくなっていることは、画面を開くまで分かりません。WordPress の公式サイトの説明では、バージョン 5.6 以降に新しく入れた WordPress は、新しいバージョンが出ると自動で更新されます(管理画面で切り替えられます)。それでも、2026年7月22日に IPA が WordPress の更新について出した案内は、環境によっては「自動更新が有効ではなかったり、更新に失敗している可能性も考えられます。」と書き、「WordPress の管理画面(ダッシュボード)からバージョンアップされているかどうかを確認し、バージョンアップされていない場合には、手動でのバージョンアップを検討してください。」と案内しています。
WordPress の公式サイトの説明には、「WordPress の更新」画面で「いますぐ更新」ボタンを押すとあります。上の画面では、本体を更新するボタンの名前は「バージョン 7.1.5-ja に更新」でした。説明と画面で名前が違うことがあるので、ボタンを探すときは「更新」の文字を目当てにします。
更新のボタンを押す前に、WordPress の公式サイトの説明は「始める前にサイトをバックアップすることをおすすめします。」と書いています。制作会社が管理しているホームページなら、更新はだれが、どのくらいの間隔でしているかを聞きます。お寺で押してよいかも、そのときに確かめます。
PHP のバージョンは、「ダッシュボード」→「ホーム」でも分かります。PHP が古いと、「PHP の更新を推奨」という囲みが出ます。次の画面は、同じ試しの WordPress で、わざと古い PHP 7.4.33 を選んで開いたものです。
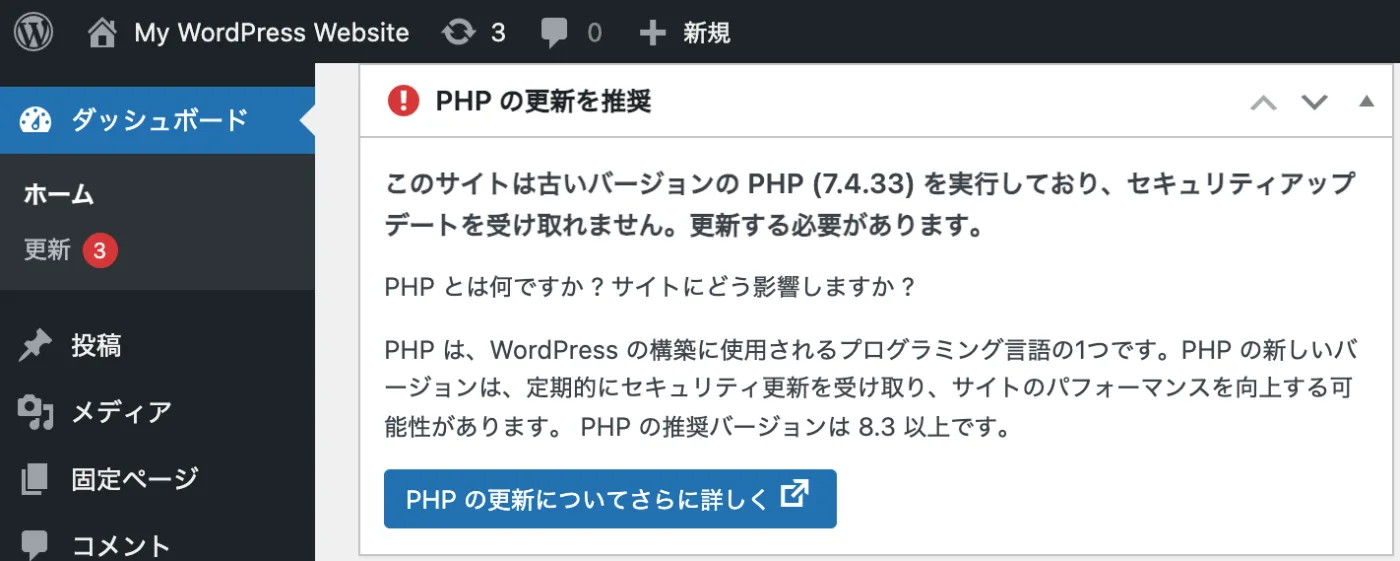
この囲みは、WordPress が勧めるバージョンより古いときに出ます。囲みが出ていなくても、10月の修正(8.2.35・8.3.36・8.4.27・8.5.12)が入っているとは限りません。今の PHP の細かいバージョンは、「ツール」→「サイトヘルス」→「情報」の「サーバー」の中の「PHP バージョン」で見られます。
PHP は、WordPress の外の、サーバーの側で動いています。そのため、PHP を新しくするのは、ホームページを置いているサーバーの会社の管理画面か、制作会社です。この囲みが出ていたり、バージョンが上の番号より古かったりしたら、制作会社に「PHP を新しいバージョンにできますか」と聞きます。
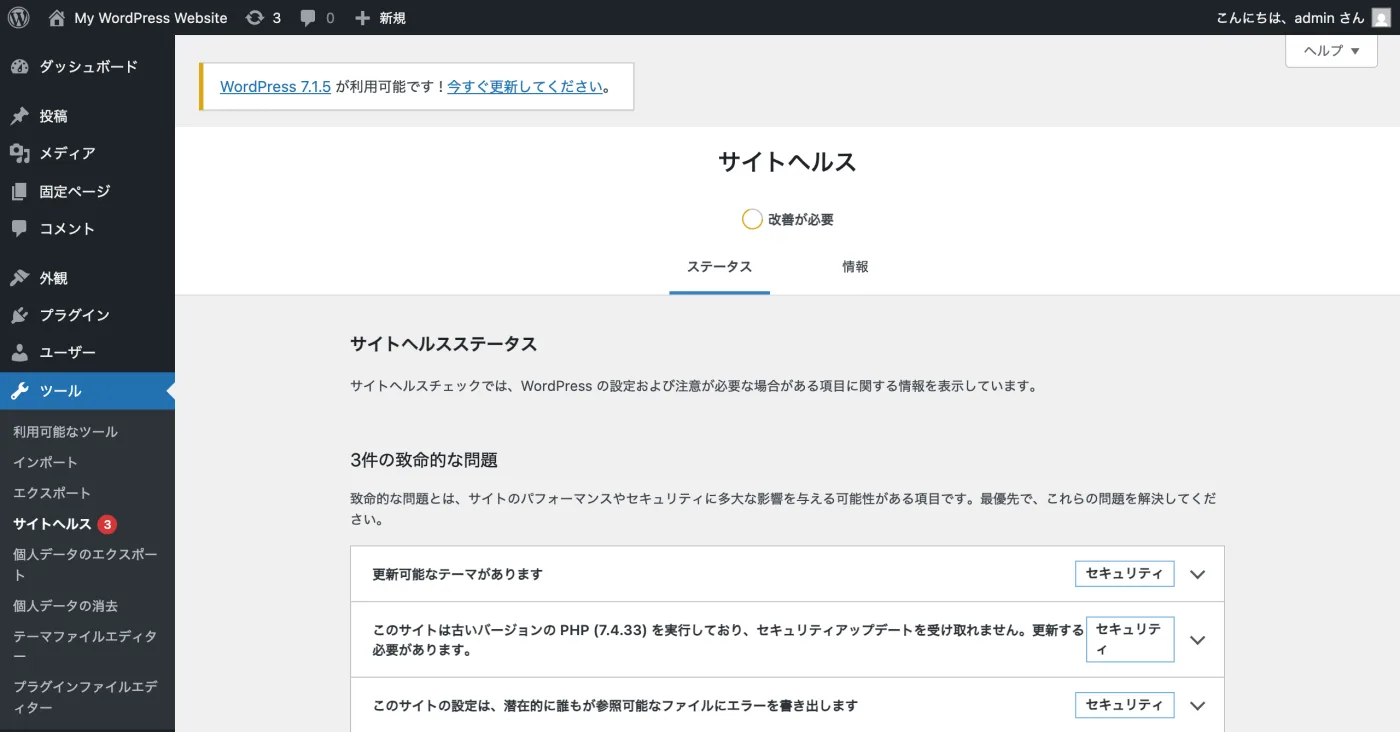
WordPress がホームページの状態を自分で調べる画面もあります。「ツール」→「サイトヘルス」です。古い PHP や更新できるテーマが「致命的な問題」として並び、その下の「おすすめの改善」には、使っていないプラグイン(「停止中のプラグインを削除してください」)なども並びます。
3. ドメインの有効期限は、更新のお知らせが届く先と JPRS WHOIS で確かめる
ドメインとは、ホームページの住所のことです。「〇〇.jp」のような文字で、お寺のメールアドレスの「@」の後ろにも使われます。ドメインには有効期限があり、更新を続けないとホームページもメールも止まります。
「.jp」のドメインについて、JPRS(「.jp」のドメインを管理する会社)は、「JPRSは登録年月日の1年後の月末を有効期限として設定します。」と説明しています。お寺が更新の代金を払う相手は、ドメインを管理する会社(登録の会社)です。この会社から、有効期限の前に更新のお知らせのメールが届きます。
確かめることは2つです。
- 更新のお知らせが、今も読んでいるメールアドレスに届くか。前の住職や制作会社の担当者のアドレス、もう使っていないアドレスに届いていないかを、制作会社かドメインの会社に聞きます。
- 有効期限の日。「.jp」で終わるドメインなら、JPRS WHOIS(JPRS のドメイン名登録情報検索サービス)で見られます。ページを開き、お寺のホームページのアドレスの「〇〇.jp」の部分を入れて検索すると、[有効期限]が出ます(「https://」や「www.」は入れません)。「.or.jp」なら[状態]の横に日付で出ます。
ドメインの登録者がお寺の名前になっているかも、同じ JPRS WHOIS で見られます(登録者が名前を出さない設定にしていなければ。出ないときは制作会社かドメインの会社に聞きます)。調べ方と、登録者が制作会社の名前だったときのことは、お寺のホームページ制作会社を選ぶ前に確かめることに書きました。
4. 管理画面のパスワードは、「管理者」の人を見てから、「プロフィール」で変える
WordPress の管理画面に入れる人には、「権限グループ」があります。WordPress の公式サイトの説明では、「管理者」はすべての管理機能を使え、「編集者」はほかの人の投稿も公開・管理できます。この2つの人を先に見ます。
- 管理画面の左のメニューの「ユーザー」→「ユーザー一覧」を開きます。
- 「権限グループ」が「管理者」か「編集者」になっている人を見ます。
- 前の住職、もう関わっていない制作の担当者、名前の分からないアカウントが無いかを見ます。
次の画面は、試しの WordPress の「ユーザー一覧」です。
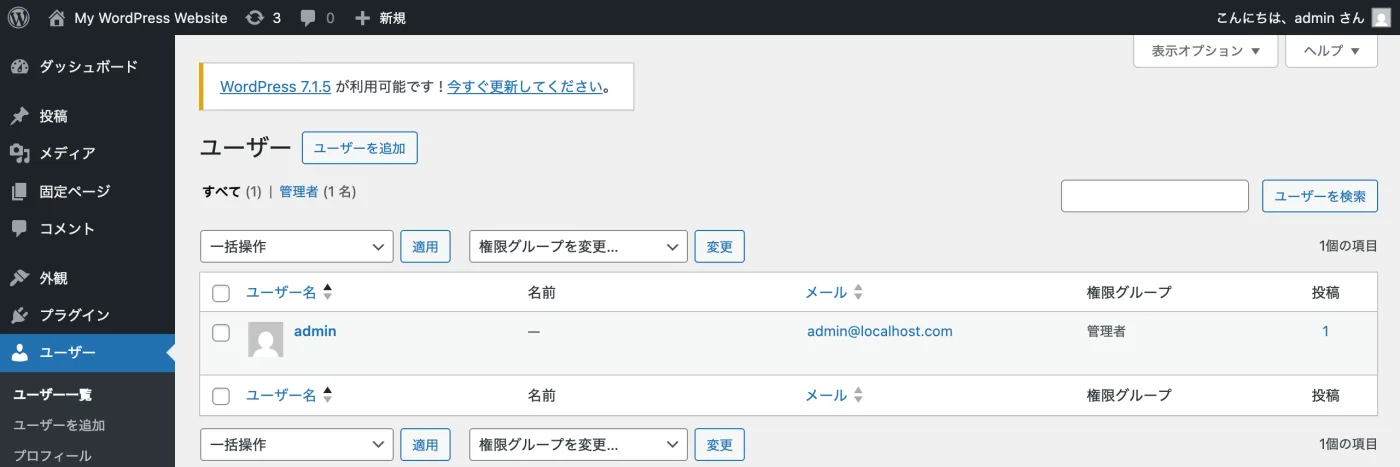
心当たりの無いアカウントがあれば、すぐに消さずに、制作会社か作った人に「このアカウントはだれのものですか」と聞きます。制作会社が更新のために使っているアカウントかもしれないからです。
自分のパスワードは、次の順で変えます。
- 「ユーザー」→「プロフィール」を開きます。
- 下のほうの「アカウント管理」の「新しいパスワード」で、「新しいパスワードを設定」を押します。
- パスワードが自動で作られて出ます。その下の強さの表示が「強力」になっているかを見ます。
- パスワードを控えてから、いちばん下の「プロフィールを更新」を押します。
次の画面は、試しの WordPress で「新しいパスワードを設定」を押したところです。
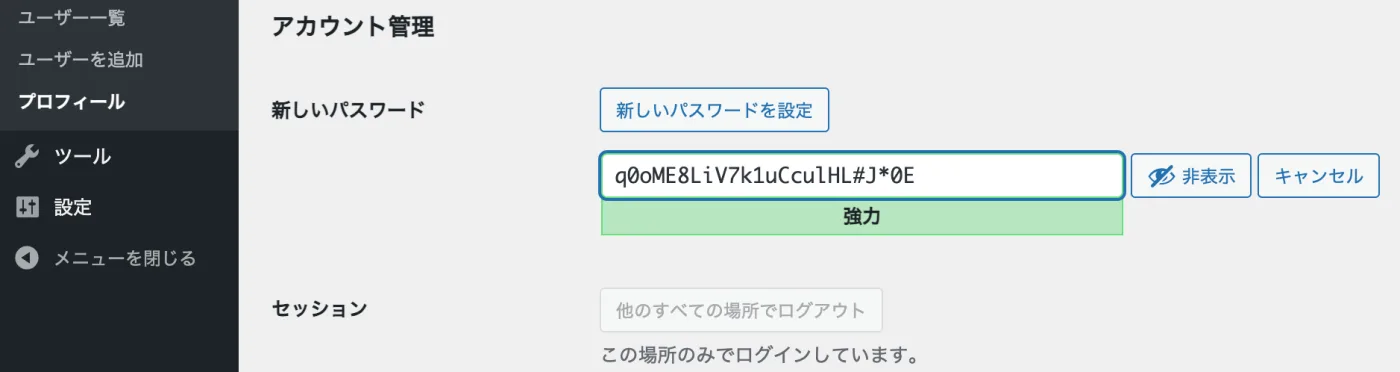
自分で考えた短いパスワードに書き換えると、強さの表示が変わります。試しに6字の「abc123」を入れると、表示は「非常に脆弱」になり、「脆弱なパスワードの使用を確認」というチェックの項目が出ました。この試しでは、パスワードを保存していません。
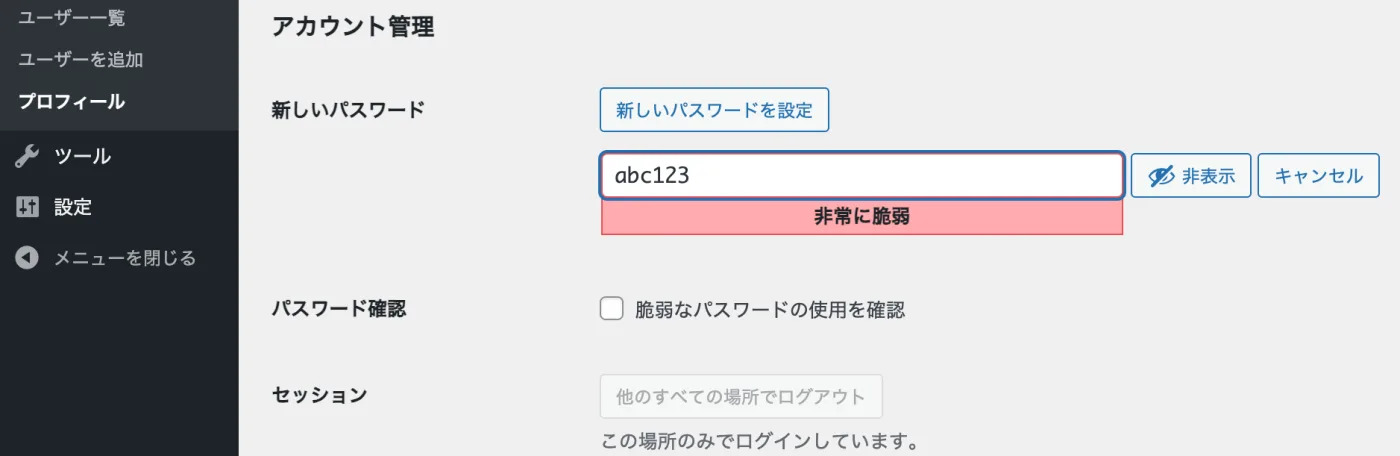
同じ「アカウント管理」の中に、「他のすべての場所でログアウト」のボタンもあります。前に使っていたパソコンや、人に貸したパソコンでログインしたままかもしれないときに押します。
新しく作ったパスワードの控え方と、家族との分け方は、お寺の中のパスワード管理 ― 使い回しをやめ、銀行口座の暗証番号や書類の写しまで 1Password にしまうにまとめました。
5. 問い合わせフォームは、自分で試しに1通送り、届く先を見る
問い合わせフォームには、檀家さんや、お寺を探している方の名前と連絡先が入ります。法事の申込みや、永代供養の相談が届くお寺もあります。届いているつもりで届いていないことがないように、自分で送って確かめます。
- お寺のホームページの問い合わせのページを開き、アドレスバーに「保護されていない通信」「安全ではありません」と出ていないかを見ます(1と同じ見方です)。出ていたら、試しの送信はここで止めて、先に1の https を制作会社に頼みます。
- 名前に自分の名前を入れ、本文に「試しの送信です」と入れて送ります。
- お寺のメールに届いたかを見ます。届いていなければ、迷惑メールのフォルダも見ます。
- どのメールアドレスに届いたかを見ます。前の担当者や制作会社のアドレスにも届いていないかを、制作会社に聞きます。
届いた問い合わせが、ホームページの中(WordPress の中や、制作会社の置き場所)にも残る作りかどうかも聞きます。残るなら、だれが見られるか、いつ消すかを決めておきます。
名簿や過去帳など、お寺が持っている檀家さんの情報の守り方は、宗教法人と個人情報保護法 ― 檀家の名簿・過去帳・年忌の台帳を守る5つにまとめています。
シークレットモードは、檀家さんと同じ見え方で確かめるときと、お寺の共用のパソコンでログインするときに使える
ブラウザには、閉じると閲覧の記録が残らない窓があります。Chrome では「シークレット ウインドウ」、Safari では「プライベートウインドウ」、Edge では「InPrivate ウィンドウ」と呼びます。この記事で確認するときに、2つの場面で役に立ちます。
1つ目は、檀家さんと同じ見え方でホームページを見るときです。Chrome のヘルプによると、シークレット モードでは「Google アカウントや他のウェブサイトに自動でログインされない」ので、WordPress にログインしていない人と同じ画面で、アドレスバーの表示や、問い合わせのページを確かめられます。
2つ目は、お寺の事務所のパソコンのように、何人かで使うパソコンで管理画面にログインするときです。Chrome のヘルプは、シークレット モードが「共有のパソコンを使用している場合」などに役立つと書いています。ウィンドウをすべて閉じると、ログインに使ったデータ(Cookie)が消えるので、次にそのパソコンを使う人がそのまま管理画面に入ることがありません。
開き方は次のとおりです。
- Chrome(パソコン):右上のその他アイコン→「新しいシークレット ウインドウ」。Mac では、メニューバーの「ファイル」>「新規シークレット ウインドウ」でも開きます。
- Safari(Mac):「ファイル」>「新規プライベートウインドウ」
- Edge:「設定など」アイコン→「新しい InPrivate ウィンドウ」
- iPhone の Safari:右下のタブのボタン→下の「プライベート」→ 左下の「+」
次の2枚は、2026年11月21日に、Chrome と Mac の Safari で開いたところです。
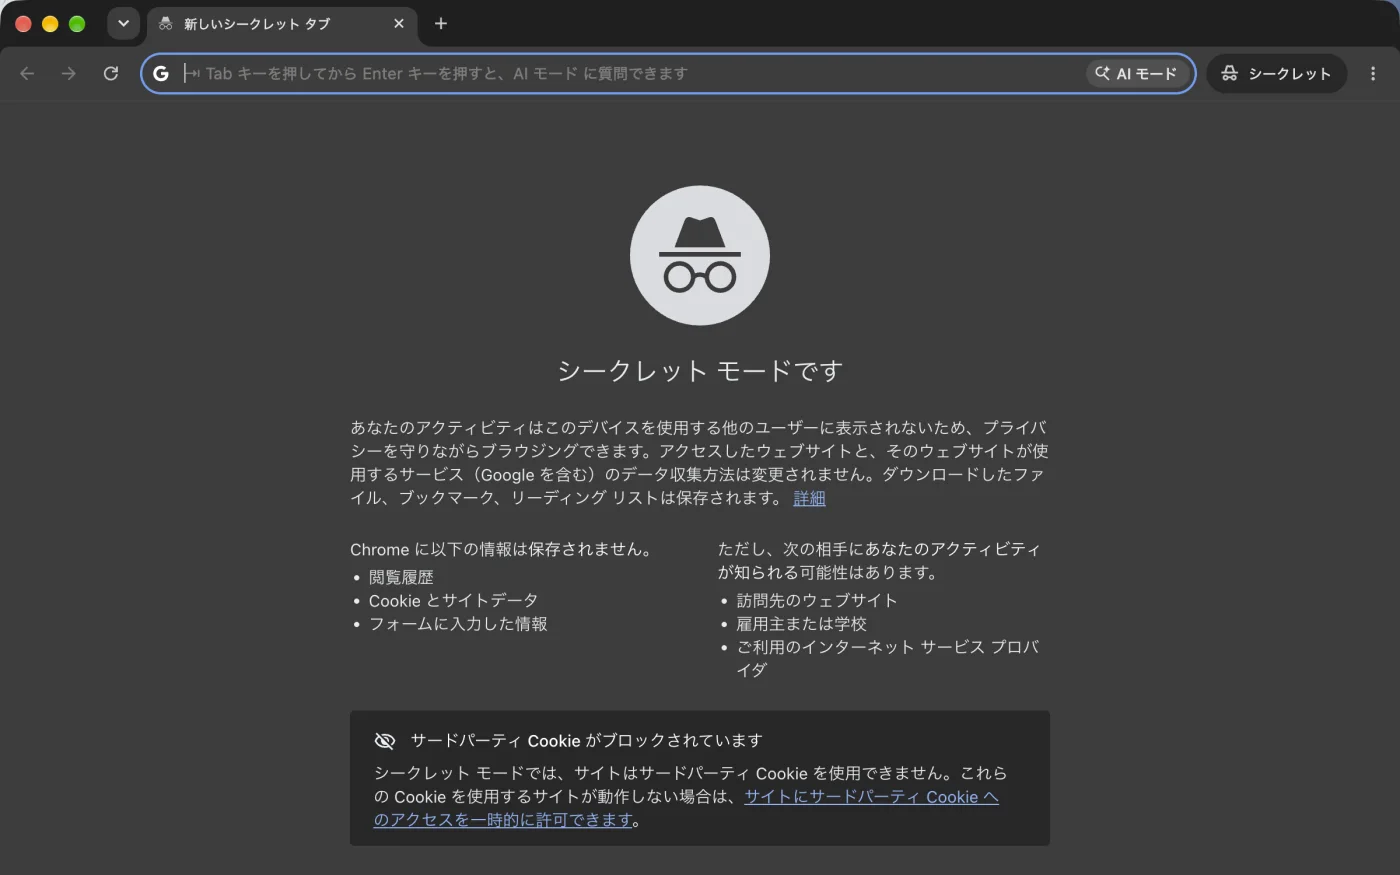
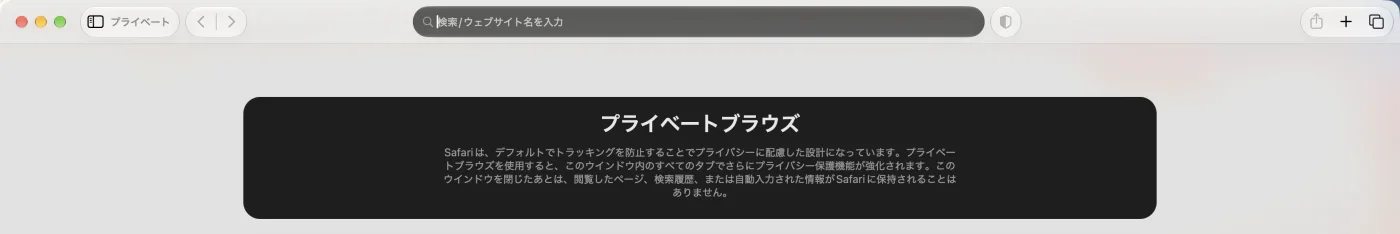
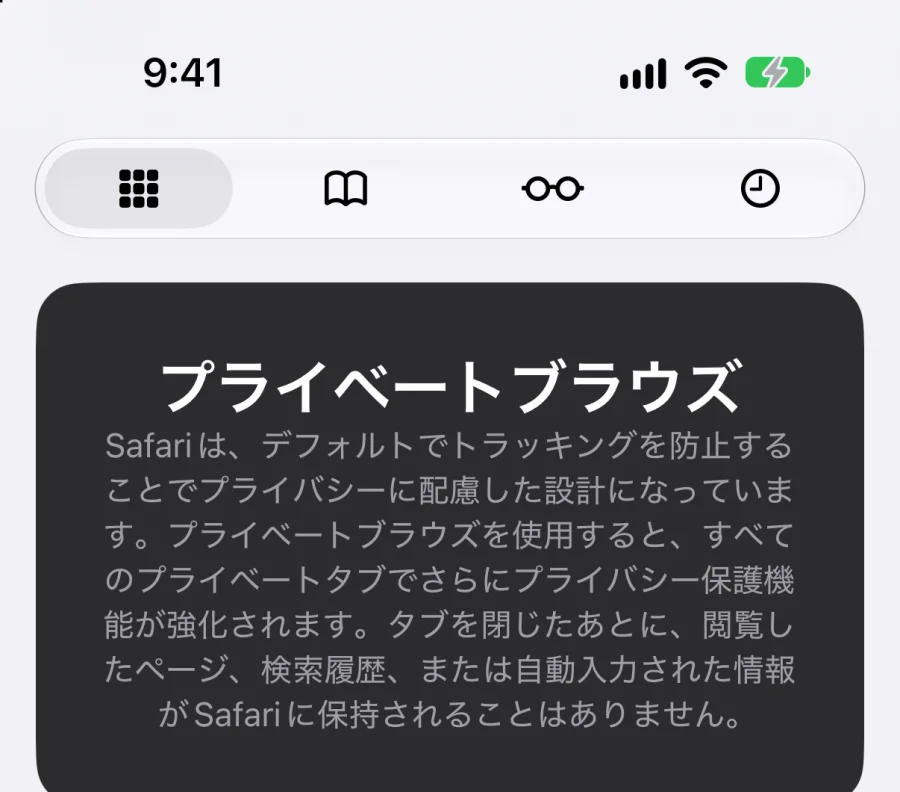
ただし、シークレットモードでホームページが安全になるわけではありません。Chrome のヘルプによると、シークレット モードでも、見に行ったホームページや、ネットワークを管理している組織には、何をしたかが知られる可能性があります。1〜5を確認することの代わりにはならず、確認するときの見方を変えるためのものです。
和田デジタルラボのホームページは、WordPress を使わない作りです
和田デジタルラボは、私(真宗大谷派の住職)が、お寺のホームページを作って販売しています。WordPress も PHP も使わず、ログインの画面も追加の部品(プラグイン)も無い作りにしています。そのため、上の2と4を確かめる必要はありません。https で開くこと、ドメインをお寺の名前で取っていただくこと、問い合わせが届く先をお寺と決めることは、お作りする前にお寺と確かめます。料金と、ご説明から公開までの進め方は、お寺のホームページ制作のご案内に書いています。
よくある質問
「保護されていない通信」と出ました。ホームページをすぐに閉じたほうがよいですか。
閉じる前に、制作会社かホームページを置いているサーバーの会社に、https にできるかを聞きます。https になるまでの間は、問い合わせのページに、フォームのほかに電話番号やメールアドレスも載せておくと、名前や連絡先を入れたくない方も連絡できます。
WordPress の管理画面へのログインの仕方が分かりません。
制作会社か、ホームページを作った人に、ログインのページのアドレスと、お寺の名前で管理者のアカウントが作られているかを聞きます。お寺の側でログインできないと、この記事の2と4は確かめられません。
更新のボタンを押したら、ホームページの見た目が崩れないか心配です。
WordPress の公式サイトの説明は、更新を始める前にバックアップを取ることを勧めています。制作会社が管理しているなら、お寺で押してよいかを先に聞き、押さないなら、更新をいつだれがしているかを確かめます。
5つは、どのくらいの間隔で見ればよいですか。
1・3・5は、お盆やお彼岸の前など、年に1〜2度の決まった時期に見ると忘れにくくなります。2の WordPress と PHP の更新は、IPA などの公的な機関から案内が出たときにも見ます。
出典
- 警察庁「ウェブサイト改ざん対策」(改ざんされると起きること。2026年11月21日に確認)
- IPA「PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)」(2026年10月22日の案内と10月27日の更新。2026年11月21日に確認)
- J-CAST ニュース「「『総理大臣から緊急要請が出ています』と言えば...」 一大事に動いた高市首相、現場技術者のリアクション」(2026年10月22日。首相の X の投稿の引用。2026年11月21日に確認)
- IPA「WordPressの脆弱性対策について(CVE-2026-60137、CVE-2026-63030:wp2shell)」(2026年7月22日の案内。2026年11月20日に確認)
- Google Chrome ヘルプ「サイトの接続が安全かどうかを確認する」と「シークレット モードでブラウジングする」(2026年11月20日〜21日に確認)
- Apple サポート「Safariでの閲覧中に「安全ではありません」という警告が表示される場合」・Mac の Safari ユーザガイド「MacのSafariで暗号化されたWebサイトを使用して詐欺を避ける」・iPhone ユーザガイド(iOS 27)「iPhoneのSafariでウェブサイトが暗号化されているかどうかを確認する」・Mac の Safari ユーザガイド「MacのSafariでプライバシーを保護した形でブラウズする」(2026年11月21日に確認)
- Microsoft サポート「Microsoft Edge で Web を安全に閲覧する」と「Microsoft Edge で InPrivate を使用してブラウジングする」(2026年11月21日に確認)
- WordPress.org 日本語「WordPress のアップグレード」と「ユーザーの種類と権限」(2026年11月20日に確認)
- WordPress Playground(playground.wordpress.net)(2026年11月21日に、MacBook Air(M4)・macOS 27.2.1 で、日本語の WordPress 6.8.13 と PHP 7.4.33 を開いて画面を撮りました。パスワードは保存していません)
- PHP 公式サイト「News Archive - 2026」(英語。2026年10月21日の修正の案内と、PHP 8.1 以前の扱い。2026年11月21日に確認)
- JPRS「JPドメイン名のライフサイクル」(有効期限の決まり方。2026年11月20日に確認)と「JPRS WHOIS」([有効期限]の項目。2026年11月19日に確認)
書き手:和田 知之・真宗大谷派 渓柳寺 住職(福井県・2000年から)
福井県の真宗大谷派 渓柳寺で、2000年から住職をつとめています。和田デジタルラボとして、お寺のホームページと LINE のお知らせを作っています。夜も質問に答える見本のお寺(架空)も、自分で作って確かめました。
夜も質問に答える、お寺のホームページ
和田デジタルラボでは、御寺の資料をもとに、夜でも質問にお答えする「AI受付ボット」のついたホームページと、LINE のお知らせをお作りしています。
- 見本のお寺で、AI受付ボットに質問してみる(「ためし山 見本寺」は架空のお寺です)
- お作りするもの・料金・進め方を見る
お寺のパスワード管理は、使い回しをやめることから。1Password に宗教法人の銀行口座の暗証番号や Wi-Fi、スキャンした規則の写しまでしまい、家族とは保管庫で分け、檀家さんには期限つきのリンクで仮のパスワードを渡す方法を説明します。